Галерея контента · №44
Подводные ЦОДы до 1000 м: как снизить человеческий фактор в защите данных
22 августа 2026 г. в 13:55
Подводные ЦОДы без людей: как защищать данные на глубине до 1000 метров
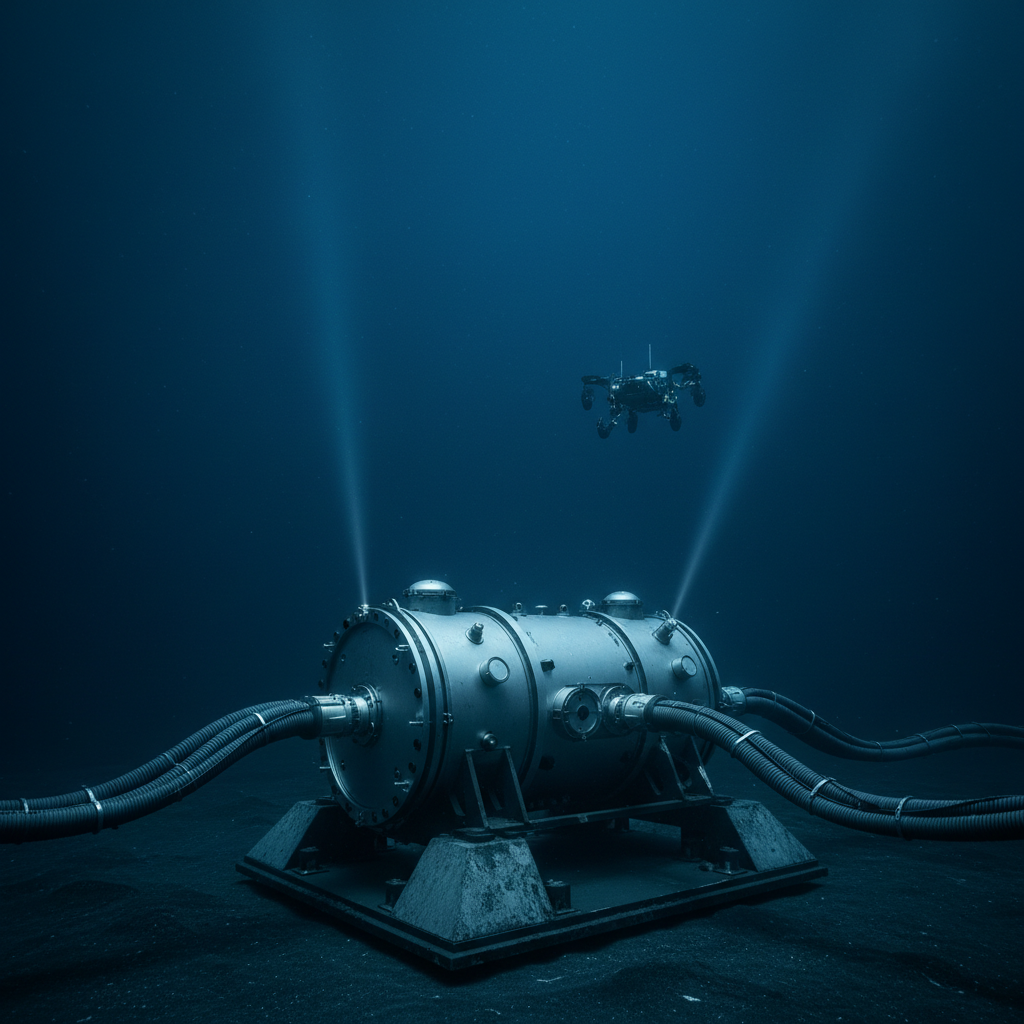
Одна ошибочная команда, один незарегистрированный визит в серверную, одно нарушение регламента могут поставить под угрозу критически важные данные. Даже зрелая система информационной безопасности остаётся уязвимой там, где человек способен случайно или намеренно вмешаться в работу оборудования. Лаборатория имени Жак-Ива Кусто предлагает изменить саму среду размещения вычислительной инфраструктуры: перенести центры обработки данных в герметичные необитаемые модули, расположенные в морской акватории на глубинах до 1000 метров.
Нет человека внутри — меньше человеческого фактора. Это не обещание абсолютной неуязвимости, а инженерный принцип. Если в модуле нет обслуживающего персонала, сокращаются риски случайного отключения оборудования, нарушения физических контуров, несанкционированного подключения и других действий непосредственно в машинном зале. Получить доступ к серверной стойке, пронести устройство или незаметно заменить компонент становится принципиально сложнее.
Однако вода и глубина сами по себе не защищают информацию. Безопасность подводного ЦОДа должна создаваться проверяемой архитектурой: от силового корпуса и гермовводов до криптографии, удалённого администрирования и независимого аудита. Именно такой комплекс проектирует лаборатория имени Жак-Ива Кусто под руководством Сергея Поддонова.
Что означает глубина в инженерных расчётах
На глубине около 1000 метров внешнее гидростатическое давление составляет приблизительно 100 бар, или 10 МПа. Для проекта это не эффектная цифра из презентации, а исходное условие, которое влияет практически на каждое решение. Необходимо рассчитать силовой корпус, сварные соединения, разъёмы, кабельные вводы и уплотнения. Нужно смоделировать длительное воздействие давления, коррозию, температурные циклы и нагрузки при погружении и подъёме.
Отдельная задача — теплоотвод. Серверное оборудование непрерывно выделяет тепло, а герметичный модуль нельзя охлаждать привычным потоком воздуха из окружающей среды. Проектируемая система должна отводить тепло через внутренний контур и теплообменники, используя стабильную температуру воды. Её эффективность, отказоустойчивость и влияние на окружающую среду предстоит подтвердить расчётами и стендовыми испытаниями.
Не менее важна связь. Подводный ЦОД должен получать резервированные каналы передачи данных, а их маршруты, точки выхода на берег и оборудование берегового сегмента необходимо включать в общую модель угроз. Физическая изоляция серверов не принесёт ожидаемого результата, если уязвимыми останутся удалённый доступ, программное обеспечение, ключевая инфраструктура или наземный узел связи.
Поэтому защита строится несколькими рубежами. Первый создаёт сама удалённость необитаемого модуля. Следующие формируют корпус, средства контроля целостности и датчики состояния. Далее работают разграничение полномочий, многофакторная аутентификация, криптографическая защита, журналирование действий и резервирование каналов. Завершают систему регламенты обслуживания, безопасного подъёма, замены компонентов и реагирования на инциденты.
Где всё же остаётся человек
Полностью исключить человеческий фактор невозможно, и ответственная инженерная коммуникация не должна обещать обратного. Люди проектируют аппаратную часть, пишут программное обеспечение, управляют инфраструктурой, обслуживают береговые станции и контролируют поставки. Ошибка может возникнуть при конфигурировании доступа, обновлении системы, производстве компонента или подготовке модуля к спуску.
Подводное размещение сокращает конкретный класс физических и эксплуатационных рисков. Одновременно оно требует более строгой дисциплины на всех остальных этапах. Внутри модуля нельзя оперативно заменить диск или перезагрузить устройство вручную. Следовательно, архитектура должна предусматривать резервирование критических узлов, удалённую диагностику, прогнозирование отказов и заранее определённые сценарии деградации. Допустимые интервалы автономной работы и критерии подъёма должны быть зафиксированы до погружения, а не после первой нештатной ситуации.
Для государственных организаций и крупного бизнеса такой подход открывает возможность обсуждать подводный ЦОД не как необычный контейнер с серверами, а как инфраструктурный сервис с заданной моделью угроз. Его параметры должны определяться требованиями заказчика: классом обрабатываемых данных, необходимой вычислительной мощностью, допустимой задержкой, сроком автономной эксплуатации, правилами резервного копирования и отраслевыми нормативами.
От эксперимента к новой инфраструктуре
Подводные центры обработки данных уже перестали быть чистой гипотезой. Наиболее известный международный пример — Project Natick компании Microsoft. В ходе эксперимента у Оркнейских островов герметичный модуль с 12 стойками и 864 серверами около двух лет находился на глубине примерно 35 метров. По данным Microsoft, частота отказов оказалась приблизительно в восемь раз ниже, чем у сопоставимого наземного оборудования. Компания связывала результат в том числе со стабильной внутренней средой и отсутствием людей внутри модуля.
Этот эксперимент подтвердил жизнеспособность направления, но не является доказательством характеристик любого другого решения. Заявленная лабораторией глубина до 1000 метров формирует иной уровень механических нагрузок и требует собственных расчётов, испытаний и процедур верификации. Сравнивать проекты корректно только по измеримым показателям: конструкции корпуса, режиму эксплуатации, мощности, способу теплоотвода, архитектуре связи, ремонтопригодности и подтверждённой статистике.
Лаборатория имени Жак-Ива Кусто не выдаёт проектируемую инфраструктуру за действующую площадку. Первый опытный образец и район размещения ещё предстоит подготовить. Поэтому публичный запуск строится как открытый инженерный путь, а не как демонстрация уже завершённой системы.
Путь к опытному образцу можно проверить
Основой коммуникации станет серия «Погружение». Сергей Поддонов впервые системно выходит в публичное пространство не в роли рекламного спикера, а как инженер, готовый показывать ход работы и отвечать на неудобные вопросы. В видеодневнике и экспертных материалах лаборатория планирует разбирать расчёт корпуса, моделирование давления, герметичность, теплоотвод, каналы связи, мониторинг, подготовку к спуску и регламент подъёма.
Каждая проектная характеристика должна пройти путь от расчёта к подтверждению. Сначала формулируются требования и критерии успешности. Затем проводятся моделирование, изготовление узлов, стендовые проверки и испытания под давлением. После этого результаты фиксируются в протоколах и, где это необходимо, передаются на независимый аудит. Визуализации и макеты будут обозначаться как проектируемые решения, чтобы их нельзя было принять за действующее оборудование.
Такой формат особенно важен для заказчиков, которым недостаточно заявления о технологической уникальности. Государственным структурам и крупным компаниям нужны ответы на конкретные вопросы: кто получает удалённый доступ, где находятся ключи, как резервируются данные, что происходит при потере связи, как обнаруживается нарушение герметичности, кто контролирует цепочку поставок и при каких условиях модуль поднимается на поверхность. Журналистам необходимы схемы, первичные данные и возможность отделить подтверждённый результат от расчётной характеристики. «Погружение» сделает этот процесс наблюдаемым.
Подводный ЦОД не отменяет кибербезопасность и не заменяет зрелые процессы управления. Он добавляет новый физический контур, способный снизить влияние людей непосредственно на оборудование и усложнить несанкционированный доступ. Ценность проекта будет определяться не глубиной как таковой, а тем, насколько прозрачно и убедительно лаборатория подтвердит работу всей системы.
Подпишитесь на серию «Погружение» и пришлите вопрос, который стоит проверить в расчётах или испытаниях. Представители государственных организаций и крупного бизнеса могут запросить закрытую инженерную сессию и предложить требования для потенциального пилотного проекта. Журналисты могут обратиться за интервью с Сергеем Поддоновым, схемами и экспертным комментарием. Начните диалог с лабораторией имени Жак-Ива Кусто сегодня, чтобы вместе определить, каким должен быть безопасный подводный ЦОД для ваших задач.
Оцените материал
Опубликовано на